Aktivierung & Rollen
Crisis Home, First-10-Roster, Kernkommando plus erweiterbare C-Level-, SME- und Custom-Rollen.
Starten Sie bei Ihrer Frage.
Wir erklären Risiken verständlich und zeigen, was zuerst zu tun ist.
Alle Leistungen ansehenTechnik passend auswählen.
Wir wählen Technik nach Risiko, Team und vorhandener Umgebung.
Auswahlprinzip ansehenStillpoint ist die Live-Operations-Plattform für echte Cyber- und Organisationskrisen. IT, Security und Management teilen Lagebild, Rollen, Aufgaben und Entscheidungen in einem gemeinsamen Krisenraum – von der Aktivierung bis zur nachvollziehbaren Beweiskette.
Playbook wählen
First-10-Roster · Kernkommando
+ C-Level · SME · Custom
Decision Log
Fünf Ansichten aus einer Beispielkrise – von der Lagezentrale über Workstreams und Lagebesprechung bis zum Team-Chat.
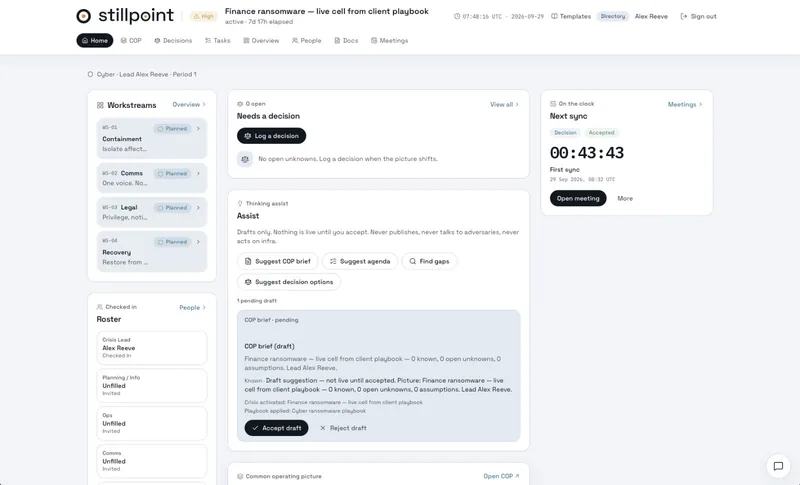
Workstreams, offene Entscheidungen, nächste Lagebesprechung und Krisenstab auf einen Blick.
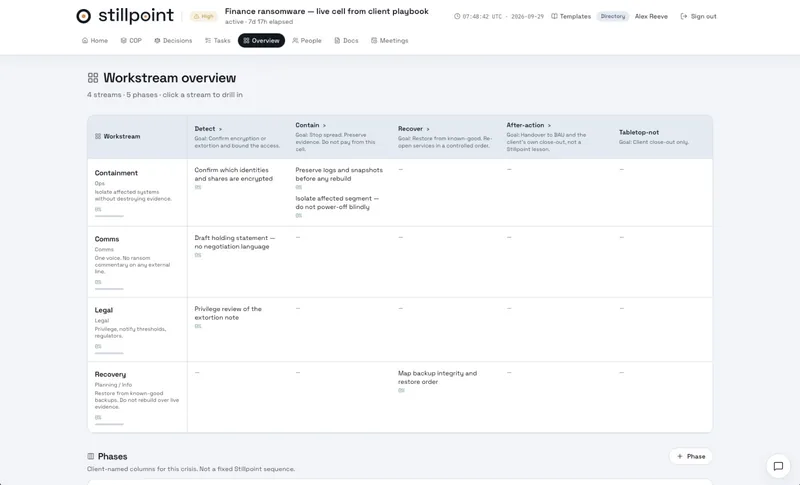
Welcher Workstream in welcher Phase steht – mit Zielen, Aufgaben und Fortschritt.
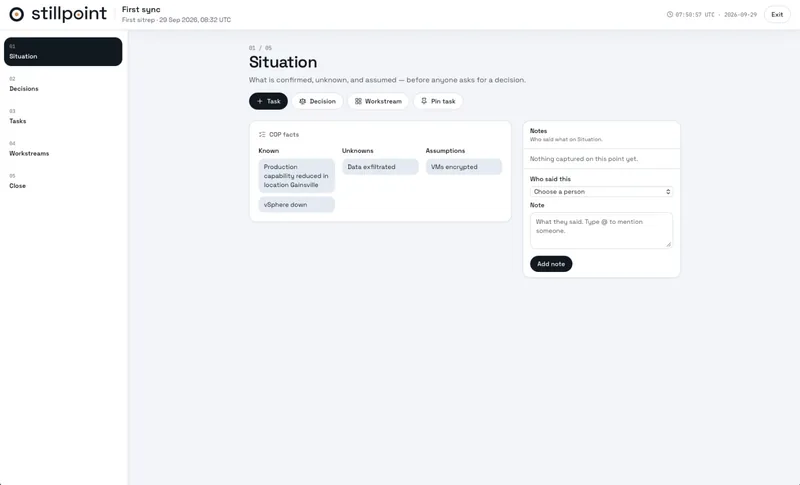
Die Besprechung folgt einer festen Agenda – von der Lage bis zum Abschluss.
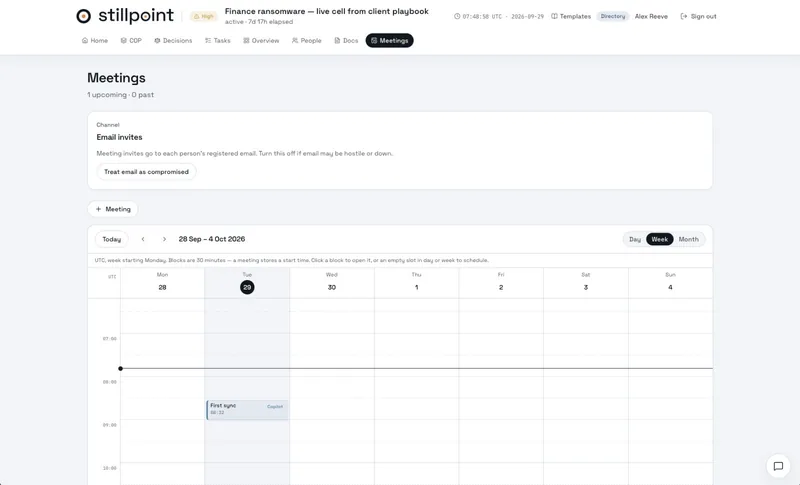
Lagebesprechungen im Kalender planen – mit Ausweichweg, falls die E-Mail kompromittiert ist.
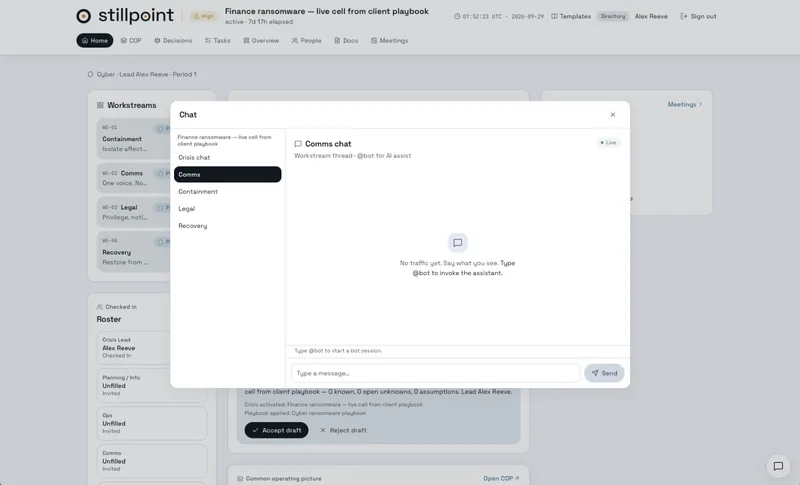
Eigener Kanal je Workstream plus Krisen-Chat – der Assistent ist auf Abruf dabei.
Originale Screenshots aus einer Beispielkrise · Szenario und Organisation sind fiktiv · Klick auf das Bild vergrößert die Ansicht.
Im Ernstfall zählt, wer was wann entschieden hat – nicht, wer die längste Chat-Historie hat.
Roster, Rollen und Playbook starten.
COP, Workstreams und Entscheidungen im Live-Betrieb.
Timeline, Docs und Audit für Nachbereitung und Meldungen.
Vier Bereiche, ein gemeinsamer Krisenraum: Stillpoint ordnet, wer führt, was gilt und was belegt ist.
Crisis Home, First-10-Roster, Kernkommando plus erweiterbare C-Level-, SME- und Custom-Rollen.
Common Operating Picture und Decision Log. KI-Vorschläge greifen nur nach menschlicher Entscheidung (Accept/Reject).
Workstreams und Tasks mit BRAG-Status, OOB-Chat und Workstream-Chat, Meetings im Battle Rhythm – mit Kill-Switch bei kompromittierter Mail.
Docs Vault, Audit signifikanter Aktionen und eine strukturierte Krisenakte – Material für Auswertung und Behördenmeldungen.
SentralTech berät Unternehmen in Tirol und ganz Österreich beim Einsatz von Stillpoint – von Playbooks und Rollenmodellen bis zur Verankerung im Incident- und Krisenprozess.
Die NIS2-Richtlinie (EU) 2022/2555 verlangt u. a. Incident Handling, Crisis Management und fristgerechte Meldungen. Stillpoint ersetzt keine Rechtsberatung und zertifiziert keine Compliance – es macht die genannten Pflichten im Ernstfall betreibbar und belegbar.
| NIS2-Bezug | Was Stillpoint beiträgt |
|---|---|
| Art. 21 Abs. 2 lit. c Business Continuity (z. B. Backup-Management, Disaster Recovery) und Crisis Management | Gemeinsamer Krisenraum: Aktivierung, Rollen, COP, Workstreams, Battle Rhythm, Playbooks |
| Art. 21 Abs. 2 lit. b Incident Handling | Koordination von Response/Recover: Tasks (BRAG), Entscheidungen, Lagefakten, Docs Vault |
| Art. 20 Management billigt, überwacht, haftet | C-Level-/SME-Rollen, Decision Log, sichtbares Lagebild für Oversight unter Last |
| Art. 23 Early Warning 24h / Notification 72h / Final Report | Timestamped Audit + Entscheidungs- und Dokumentenspur als Material für Meldeinhalte (kein Auto-Filing an CSIRT/Behörde) |
| Art. 21 Abs. 2 lit. j Gesicherte Notfallkommunikation (where appropriate) | Kontrollierte Krisenkanäle (OOB-/Workstream-Chat; Meeting-Invites mit Kill-Switch) |
Stillpoint unterstützt die Umsetzung der organisatorischen Anforderungen aus Art. 20–23 NIS2. Maßgeblich bleiben nationales Recht (z. B. AT-Umsetzung), Ihre internen Prozesse und die Meldung über die vorgesehenen Behördenkanäle.
Wir zeigen Stillpoint in einer persönlichen Vorstellung und klären, wie Playbooks, Rollen und Meldewege in Ihre Organisation passen.